Ataki na dostawców oprogramowania medycznego i usług wykorzystywanych w działalności gospodarczej pokazują, że incydent u zewnętrznego usługodawcy może dotyczyć danych wielu niezależnych organizacji. W ostatnim czasie publicznie informowano m.in. o incydentach dotyczących MyDr, aplikacji Medyc firmy Qbusoft, systemu FELG Dent oraz Fakturowni. Zdarzenia te uzasadniają przegląd zasad korzystania z systemów informatycznych, ochrony danych pacjentów i reagowania na naruszenia.
Od 3 kwietnia 2026 r. obowiązuje nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (Dz. U. poz. 252, dalej jako: „ustawa o KSC”), dostosowująca polskie przepisy do dyrektywy NIS 2. Obejmuje ona m.in. określone podmioty sektora ochrony zdrowia, nakładając na podmioty kluczowe i ważne obowiązki dotyczące zarządzania ryzykiem cyberbezpieczeństwa. Termin samodzielnego złożenia wniosku o wpis do Wykazu KSC upłynął 3 października 2026 r. Podmioty lecznicze powinny zatem ustalić, czy podlegają nowym regulacjom, a jeśli tak – zweryfikować wykonanie obowiązków rejestracyjnych i przygotować się do wdrożenia pozostałych wymagań.
Incydenty u dostawców – znaczenie dla placówek medycznych
W sierpniu 2026 r. Ministerstwo Cyfryzacji poinformowało o nieuprawnionym dostępie do historycznych danych gabinetów lekarskich przechowywanych w systemach MyDr. Według komunikatu incydent mógł dotyczyć 18,8 mln osób i ponad 12 tys. placówek medycznych. We wrześniu informowano o ataku na aplikację Medyc, rozwijaną przez Qbusoft, a następnie o incydencie dotyczącym systemu FELG Dent. Pod koniec września Fakturownia potwierdziła natomiast nieuprawniony dostęp do swoich serwerów, obejmujący dane kont użytkowników, kontrahentów i dokumenty.
Zdarzenia te różnią się zakresem, rodzajem przetwarzanych danych i charakterem usług. Nie należy więc zakładać, że każda placówka korzystająca z danego systemu została dotknięta incydentem w takim samym stopniu. Zakres naruszenia trzeba ustalać na podstawie informacji przekazanych przez usługodawcę i wyników analizy dotyczącej konkretnej organizacji.
W przypadku podmiotów leczniczych znaczenie ma możliwość ujawnienia danych o stanie zdrowia, wizytach, diagnozach, receptach lub przebiegu leczenia. Incydent może również dotyczyć danych identyfikacyjnych, kontaktowych, dokumentacji rozliczeniowej i informacji o kontrahentach. W systemach wykorzystywanych do prowadzenia działalności medycznej trzeba brać pod uwagę zarówno poufność danych, jak i dostępność systemów potrzebnych do udzielania świadczeń.
Ustawa o KSC i dyrektywa NIS 2 – kogo obejmują przepisy?
Podstawę regulacji stanowi ustawa z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa, w brzmieniu uwzględniającym ustawę z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. z 2026 r. poz. 252). Nowelizacja weszła w życie 3 kwietnia 2026 r. i wdraża rozwiązania wynikające z dyrektywy Parlamentu Europejskiego i Rady (UE) 2022/2555, czyli NIS 2.
Przepisy obejmują podmioty działające w określonych sektorach i spełniające ustawowe kryteria uznania za podmioty kluczowe lub ważne. W sektorze ochrony zdrowia regulacją objęto m.in. działalność polegającą na udzielaniu świadczeń zdrowotnych i prowadzeniu działalności w obszarze zdrowia publicznego. Zakres zastosowania ustawy zależy jednak od rodzaju działalności, wielkości podmiotu oraz pozostałych przesłanek ustawowych.
Samo prowadzenie placówki medycznej nie oznacza automatycznie, że podmiot podlega wszystkim obowiązkom KSC. Konieczna jest analiza art. 5 ustawy o KSC oraz właściwych załączników określających sektory, podsektory i rodzaje działalności. Należy także uwzględnić ewentualne szczególne kryteria objęcia regulacją.
Przepisy przewidują podział na podmioty kluczowe i podmioty ważne. Kategoria ma znaczenie dla zakresu nadzoru oraz określonych obowiązków, w tym audytowych. Ustalenie statusu powinno poprzedzać planowanie działań dostosowawczych.
Jakie obowiązki wynikają z nowelizacji KSC?
Podmioty objęte ustawą muszą wdrażać odpowiednie i proporcjonalne środki techniczne, operacyjne i organizacyjne służące zarządzaniu ryzykiem dla bezpieczeństwa sieci i systemów informatycznych. Rozwiązania te powinny odpowiadać profilowi działalności, skali zagrożeń oraz możliwym skutkom incydentu.
W praktyce system zarządzania bezpieczeństwem informacji powinien uwzględniać co najmniej:
- analizę ryzyka i identyfikację systemów oraz danych istotnych dla działalności;
- procedury obsługi incydentów, w tym wykrywania, analizy, ograniczania skutków i przywracania działania systemów;
- kontrolę dostępu do systemów, zarządzanie uprawnieniami i uwierzytelnianiem;
- bezpieczeństwo sieci, urządzeń, kopii zapasowych i aktualizacji oprogramowania;
- zasady korzystania z usług zewnętrznych dostawców oraz ocenę ryzyka w łańcuchu dostaw;
- szkolenia i działania zwiększające świadomość pracowników;
- procedury zapewnienia ciągłości działania i odtwarzania danych.
Zakres konkretnych zabezpieczeń powinien wynikać z oceny ryzyka i wymagań ustawowych. Nie wystarczy samo posiadanie oprogramowania antywirusowego lub deklaracji dostawcy, że jego usługa jest bezpieczna.
Nowelizacja wprowadza również odpowiedzialność kierownika podmiotu kluczowego lub ważnego za realizację zadań z zakresu cyberbezpieczeństwa, w tym obowiązki związane z nadzorem i szkoleniem. Ustawa przewiduje także instrumenty nadzorcze i sankcje za niewykonanie określonych obowiązków.
Terminy – co powinny sprawdzić placówki medyczne?
W związku z nowelizacją należy rozróżnić termin rejestracji od terminów dotyczących wdrożenia środków bezpieczeństwa i przeprowadzenia audytu.
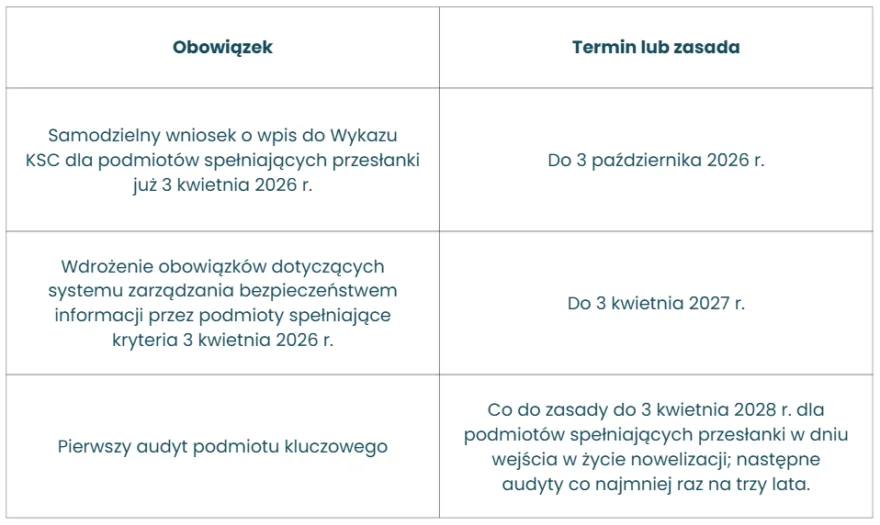
Terminy te odnoszą się do wskazanych kategorii podmiotów i nie powinny być automatycznie przenoszone na każdą organizację. W szczególności część podmiotów jest wpisywana do Wykazu KSC z urzędu i realizuje obowiązki związane z uzupełnieniem danych po otrzymaniu wezwania.
Na dzień 20 października 2026 r. termin samorejestracji już upłynął. Podmiot, który ustalił, że podlega obowiązkowi wpisu, lecz go nie dopełnił, powinien niezwłocznie zweryfikować swoją sytuację i podjąć działania w celu uregulowania statusu. Nie należy przy tym zakładać, że samo złożenie wniosku zastępuje wdrożenie pozostałych wymagań ustawy.
Incydent u dostawcy a obowiązki placówki wynikające z RODO
Ustawa o KSC i przepisy o ochronie danych osobowych regulują różne obszary. KSC koncentruje się na cyberbezpieczeństwie podmiotów objętych systemem, natomiast RODO (tj. Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 r. w sprawie ochrony osób fizycznych w związku z przetwarzaniem danych osobowych i w sprawie swobodnego przepływu takich danych oraz uchylenia dyrektywy 95/46/WE (ogólne rozporządzenie o ochronie danych) (Dz. U. UE. L. z 2016 r. Nr 119, str. 1 z późn. zm.) określa m.in. obowiązki administratora w razie naruszenia ochrony danych osobowych.
Placówka medyczna, która korzysta z zewnętrznego systemu, powinna ustalić, czy dostawca przetwarza dane w jej imieniu, czy doszło do naruszenia danych powierzonych do przetwarzania i jakie kategorie informacji mogły zostać ujawnione.
Jeżeli dostawca występuje jako podmiot przetwarzający, art. 33 ust. 2 RODO wymaga, aby zawiadomił administratora o naruszeniu bez zbędnej zwłoki. To administrator ocenia, czy wystąpił obowiązek zgłoszenia naruszenia Prezesowi Urzędu Ochrony Danych Osobowych. Zgodnie z art. 33 ust. 1 RODO zgłoszenie należy złożyć bez zbędnej zwłoki, w miarę możliwości nie później niż w ciągu 72 godzin od stwierdzenia naruszenia, chyba że jest mało prawdopodobne, by naruszenie skutkowało ryzykiem naruszenia praw lub wolności osób fizycznych.
Jeżeli naruszenie może powodować wysokie ryzyko dla praw lub wolności osób fizycznych, zastosowanie może mieć również art. 34 RODO, dotyczący zawiadomienia osób, których dane dotyczą. Ocena zależy od okoliczności konkretnego zdarzenia, rodzaju danych, prawdopodobnych następstw oraz zastosowanych zabezpieczeń.
Zawiadomienie dostawcy o incydencie nie zastępuje więc samodzielnej oceny obowiązków przez placówkę. Również samo zgłoszenie sprawy organom ścigania przez dostawcę nie przesądza o wykonaniu wszystkich obowiązków administratora.
Co powinna zrobić placówka korzystająca z zewnętrznego oprogramowania?
Niezależnie od tego, czy placówka podlega KSC, powinna okresowo weryfikować bezpieczeństwo systemów, od których zależy prowadzenie dokumentacji, obsługa pacjentów i rozliczenia.
W pierwszej kolejności należy:
- Zidentyfikować używane systemy i dostawców. Ustalić, gdzie przechowywane są dane pacjentów, dokumentacja medyczna, dane pracowników i dokumenty księgowe.
- Zweryfikować umowy i zasady przetwarzania danych. Sprawdzić zakres odpowiedzialności dostawcy, warunki powiadamiania o incydentach, dostęp do kopii danych i możliwość ich odzyskania.
- Ustalić procedurę reagowania. Wskazać osoby odpowiedzialne za kontakt z dostawcą, ocenę naruszenia, podejmowanie decyzji i dokumentowanie działań.
- Sprawdzić zabezpieczenia techniczne. Zweryfikować wieloskładnikowe uwierzytelnianie, nadawanie uprawnień, aktualizacje, kopie zapasowe oraz możliwość odtworzenia danych.
- Przygotować ciągłość działania. Określić, jak placówka będzie pracować w przypadku niedostępności systemu rejestracji, dokumentacji lub rozliczeń.
- Zweryfikować obowiązki wynikające z KSC. Przeprowadzić samoidentyfikację na podstawie ustawy i jej załączników, sprawdzić status wpisu do wykazu oraz harmonogram wdrożenia obowiązków.
Działania te powinny być udokumentowane i dostosowane do charakteru działalności placówki. W przypadku podmiotów objętych KSC należy je powiązać z wymaganiami ustawowymi i przyjętym systemem zarządzania bezpieczeństwem informacji.
Podsumowanie
Incydenty dotyczące dostawców oprogramowania pokazują, że bezpieczeństwo danych placówki zależy również od usług świadczonych przez podmioty zewnętrzne. Nie oznacza to jednak, że odpowiedzialność dostawcy zastępuje obowiązki placówki jako administratora danych lub podmiotu objętego KSC.
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa obowiązuje od 3 kwietnia 2026 r. Podmioty objęte regulacją powinny ustalić swój status, zweryfikować wykonanie obowiązków rejestracyjnych i wdrożyć wymagane środki bezpieczeństwa w odpowiednich terminach. Równolegle każda placówka przetwarzająca dane osobowe powinna mieć procedurę oceny naruszeń i realizacji obowiązków wynikających z RODO.